实训目标与环境准备
🎯实训目标
使用 IDA(Interactive DisAssembler) 对 SimulatedAgent.exe 样本进行静态高级分析,通过反汇编手段在不运行程序的前提下还原其行为逻辑。
- 掌握使用 IDA 加载并初步分析 Windows PE 文件的基本流程
- 学会通过函数窗口、导入表、字符串窗口快速定位恶意行为关键函数
- 理解反汇编视图与伪代码视图的配合使用方法
- 能够从静态高级分析角度还原样本的行为逻辑,并与动态基础分析结果相互印证
📥获取样本文件
从学习通本课程"资料"板块下载「基础动态分析样本.zip」压缩包。
💻上传样本到 FlareVM
将样本压缩文件拷贝到 FlareVM 虚拟机后解压缩:
样本文件为恶意程序,仅在 FlareVM 虚拟机内操作,切勿在宿主机上运行。确保虚拟机网络隔离配置正确。
🛠️所需工具
| 工具 | 用途 |
|---|---|
| IDA Freeware / IDA Pro | 静态反汇编与伪代码分析 |
| FlareVM | 隔离分析环境(Windows 虚拟机) |
| simulatedagent.exe | 本次实训分析样本 |
实训原理:静态高级分析
🔍什么是静态高级分析
静态高级分析是在不运行样本的前提下,通过反汇编等手段分析其代码结构、导入函数、字符串和逻辑流程。与动态分析(让程序跑起来观察行为)互补,可揭示程序执行所有可能路径,包括未触发的隐藏逻辑。
🧩IDA 核心功能(本实训用到的)
| 功能 | 作用 |
|---|---|
| 导入表分析 | 识别样本可能使用的 API 类别(文件、注册表、网络、进程) |
| 字符串分析 | 定位硬编码的域名、路径、注册表键值、互斥体名称 |
| 函数调用图 | 追踪 WinMain 入口,还原主行为链 |
| 伪代码(F5) | 将汇编代码转换为类 C 代码,降低分析门槛 |
静态分析与之前练习的动态基础分析(ProcMon + FakeNet)相辅相成:动态分析看到实际发生了什么,静态分析揭示为什么会发生以及还能发生什么。
步骤 1:启动 IDA 并加载样本
🚀操作说明
- 在 FlareVM 虚拟机中启动 IDA Freeware(也可用 IDA Pro)
- 点击 New → 选择
simulatedagent.exe文件 - 在弹出的对话框中点击 OK,使用默认加载选项
- 等待 IDA 完成初始自动分析(进度条走完)
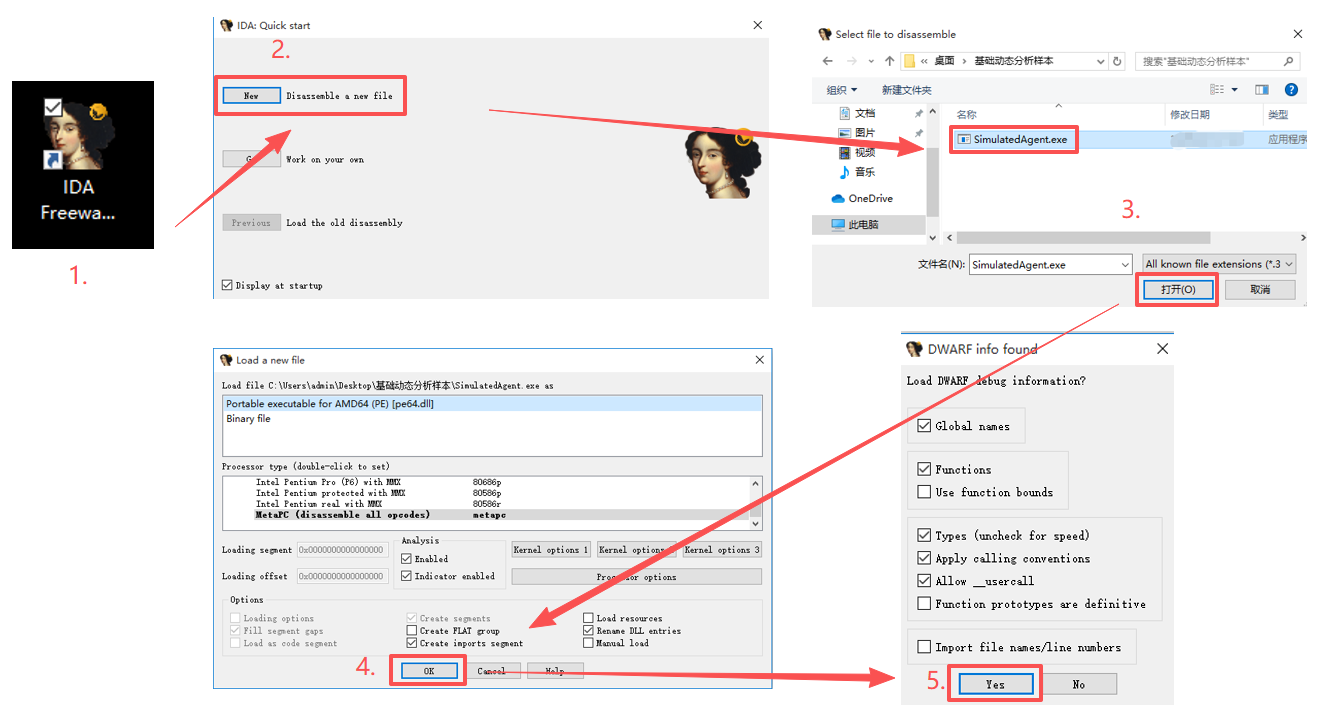
图:IDA 启动与加载样本界面
首次加载时 IDA 会根据文件类型自动选择合适的处理器架构(PE 文件 → x86/x64),无需手动干预。如果弹出"Load a new file"窗口,直接按默认设置继续即可。
步骤 2:浏览初始分析结果
👀操作说明
IDA 加载完成后默认停留在程序入口点(Entry Point)。
- 按 空格键 可在图形视图和文本视图之间切换
- 图形视图:以流程图形式展示代码块和分支跳转,适合整体把握控制流
- 文本视图:线性地址显示反汇编指令,适合精读某段代码
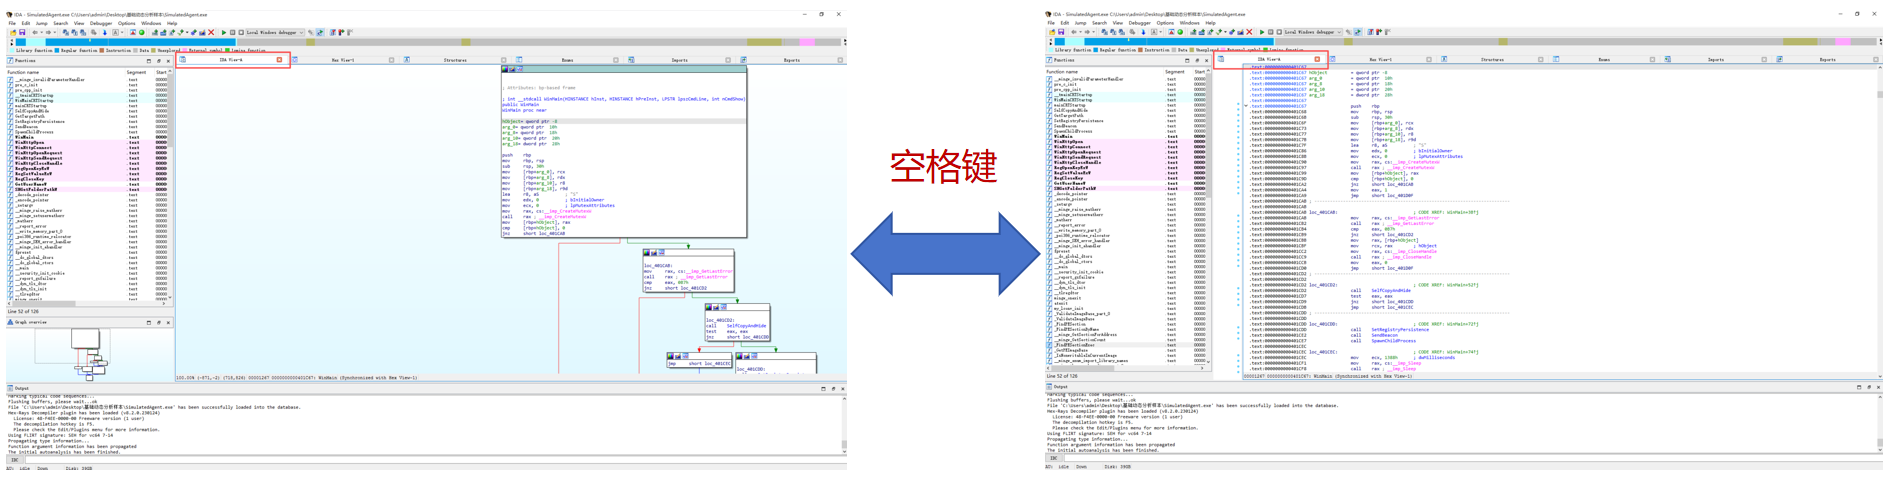
图:IDA 初始分析结果视图
空格:切换图形/文本视图 | Esc:返回上一位置 | G:跳转到指定地址
步骤 3:查看导入函数表
📋操作说明
点击菜单栏 View → Open subviews → Imports,打开导入函数表窗口。
按 DLL 文件分类浏览,重点观察以下导入函数:
| DLL | 导入函数 | 可能的行为 |
|---|---|---|
| KERNEL32 | CreateProcessW、CopyFileW、SetFileAttributesW、GetModuleFileNameW、Sleep | 进程创建、文件复制、属性修改 |
| ADVAPI32 | RegOpenKeyExW、RegSetValueExW、RegCloseKey | 注册表操作(持久化) |
| WINHTTP | WinHttpOpen、WinHttpConnect、WinHttpOpenRequest、WinHttpSendRequest | HTTP 网络通信 |
| SHELL32 | SHGetFolderPathW | 获取特殊文件夹路径 |
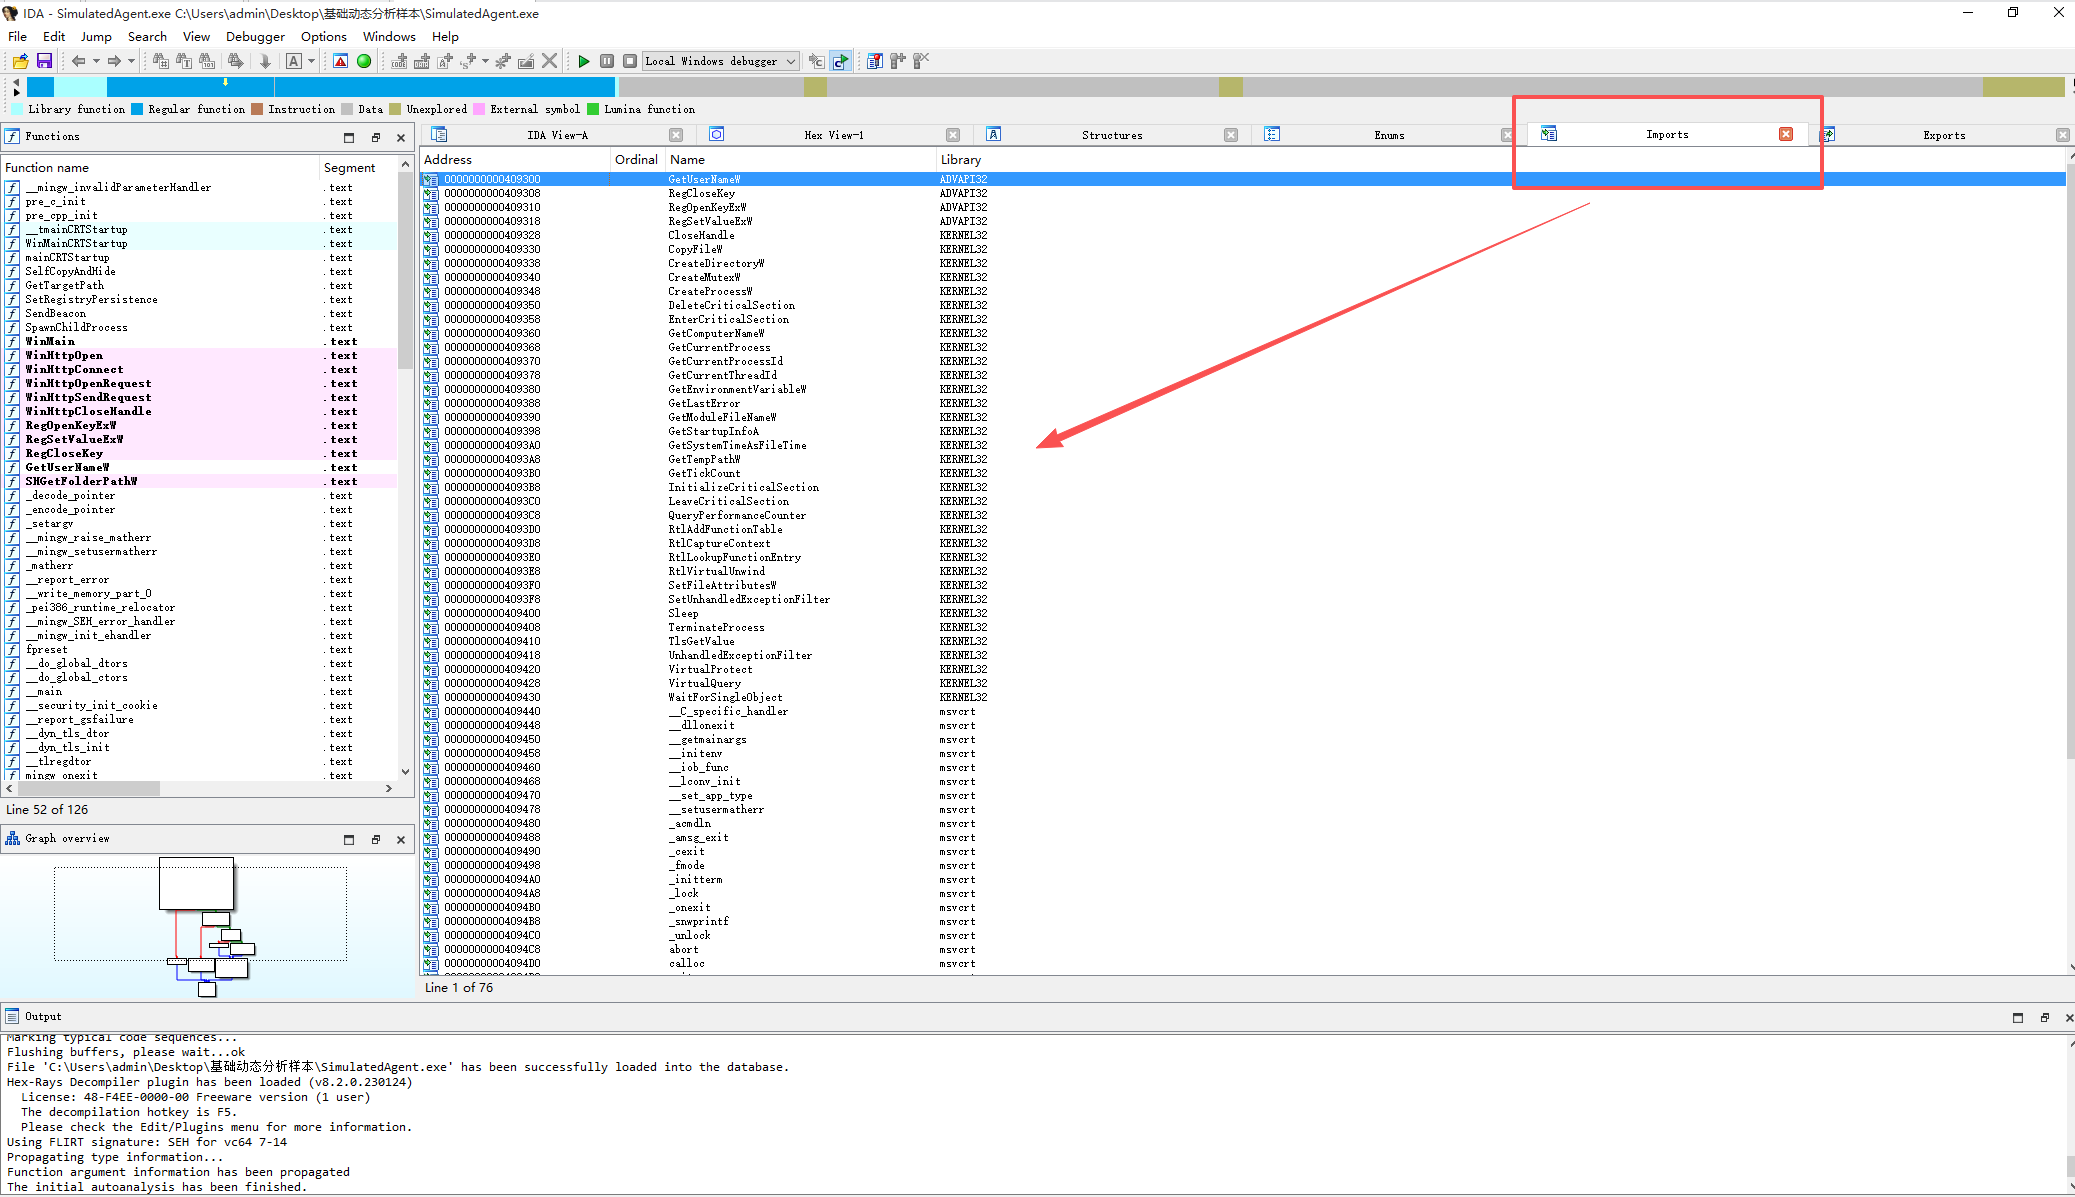
图:IDA 导入函数表视图
🤔思考题
从这些导入函数,你能初步推断出样本有哪些行为?
- 文件复制 → 自我复制到其他目录
- 注册表写入 → 设置开机自启动
- HTTP 网络请求 → 向远程服务器发送信息
- 进程创建 → 启动子进程执行命令
步骤 4:查看字符串窗口
🔤操作说明
- 点击菜单 View → Open subviews → Strings,打开字符串窗口
- 在 Strings 窗口右键菜单中选择 Setup
- 勾选 Unicode C,以显示 Unicode 字符串(16位宽字符)
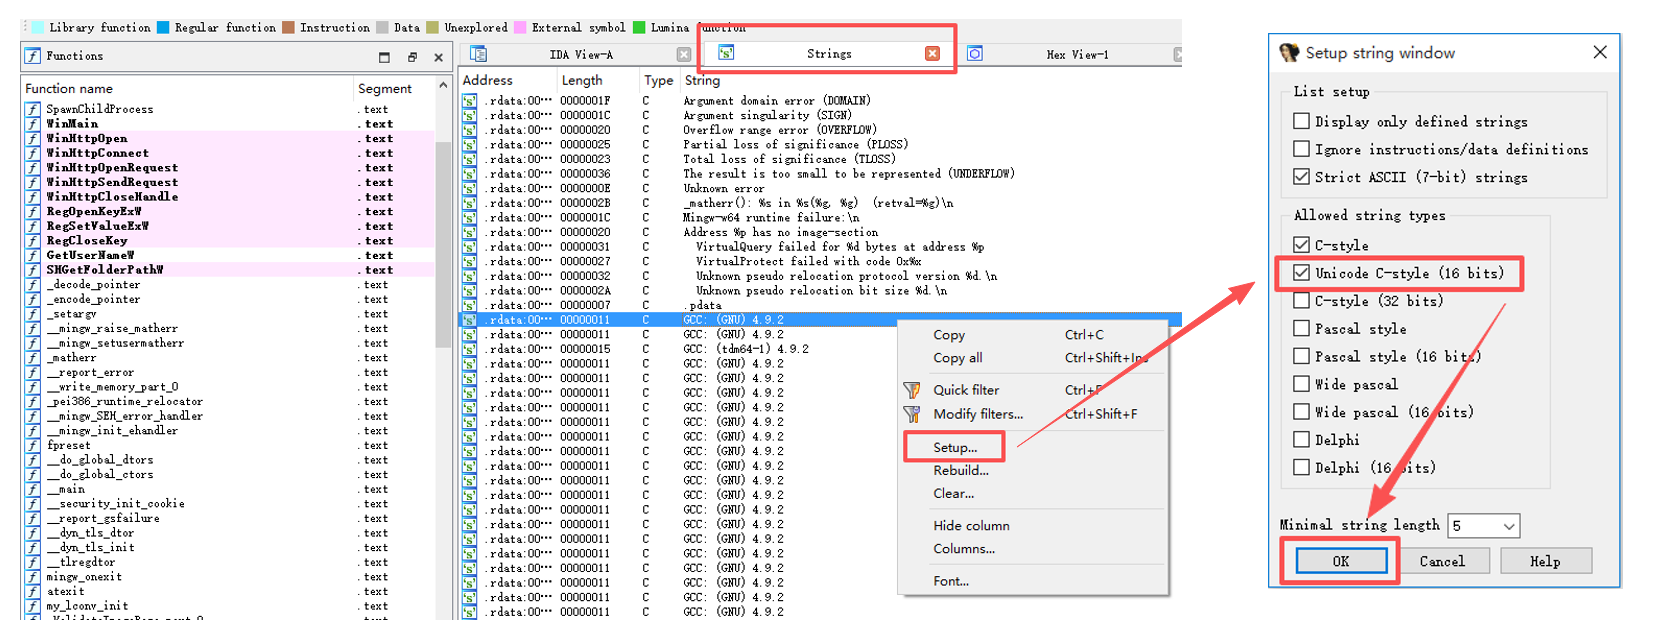
图:字符串窗口设置(勾选 Unicode C)
🎯关键字符串清单
在字符串列表中,找到并记录以下关键字符串:
| 字符串 | 含义推断 |
|---|---|
svchost.exe | 伪装系统进程名,用于自我复制 |
Software\Microsoft\Windows\CurrentVersion\Run | 注册表 Run 键,用于持久化自启动 |
WindowsService | 注册表键值名称 |
%s?host=%s&user=%s | HTTP GET 请求参数格式 |
c2-lab.internal | C2 命令与控制服务器域名 |
desktop_info.txt | 临时输出文件名 |
cmd.exe /c "dir "%s\Desktop" > "%s"" | 枚举桌面目录的命令行模板 |
双击每个字符串可查看它在代码中的引用位置,按 Ctrl+X 查看交叉引用列表。
字符串是静态分析的"路标"——硬编码的路径、URL、命令往往直接指向核心功能。先看字符串,再反向追踪引用它的函数,是一种高效的逆向分析策略。
步骤 5:定位 WinMain 函数
📍操作说明
- 在 Functions 窗口中找到
WinMain - 双击
WinMain进入该函数的反汇编视图
WinMain 是 Windows GUI 程序的入口函数,从这里开始追踪程序的主行为逻辑。
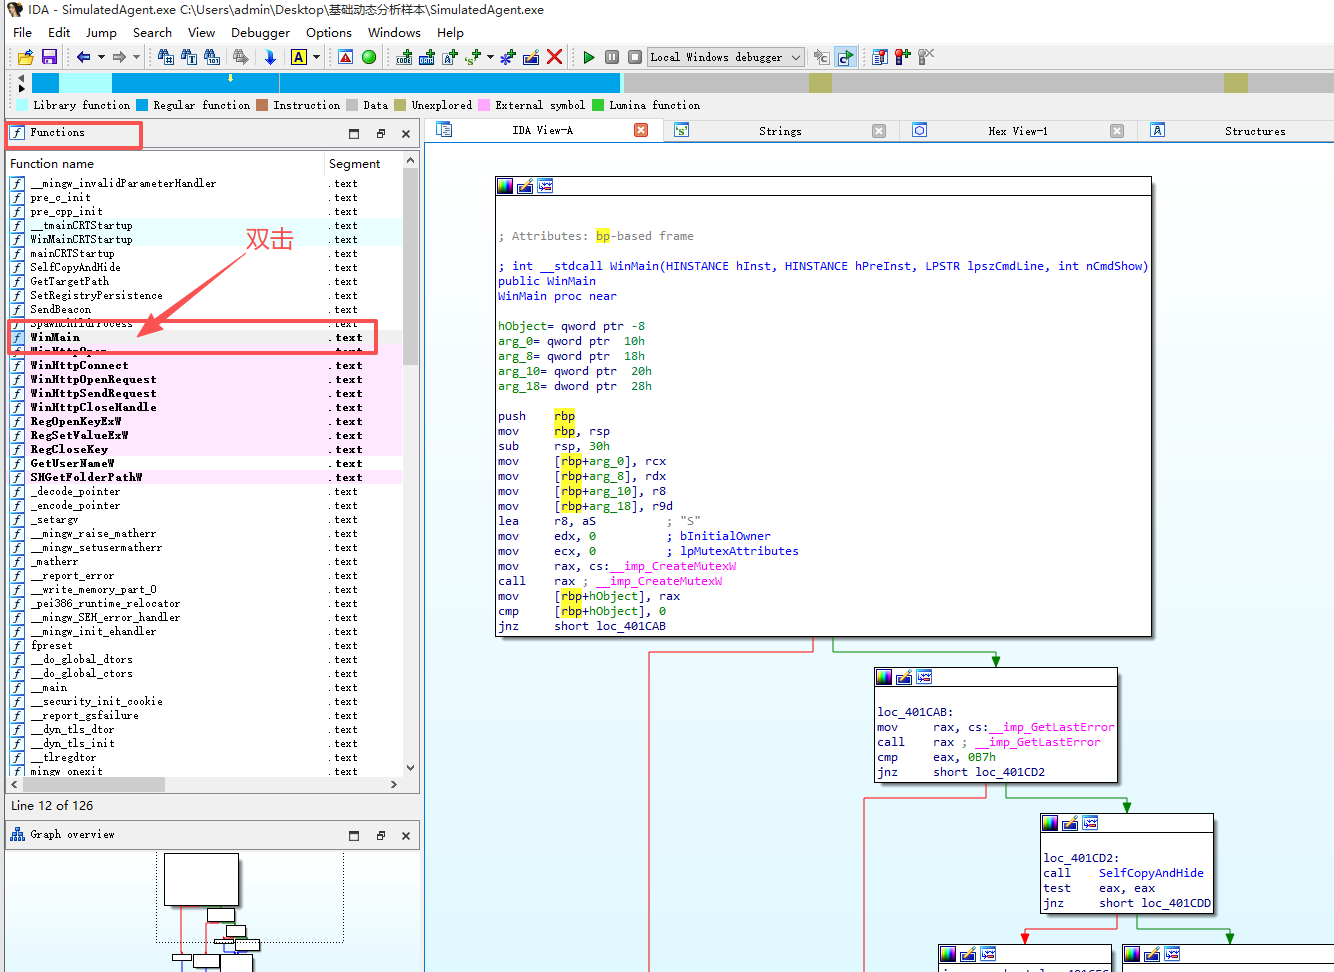
图:在 Functions 窗口中找到 WinMain
🔄浏览 WinMain 函数
- 文本视图下:逐行浏览 WinMain 中的函数调用序列
- 图形视图下:观察程序的分支跳转和条件判断流程
- 按 空格键 在两种视图间切换
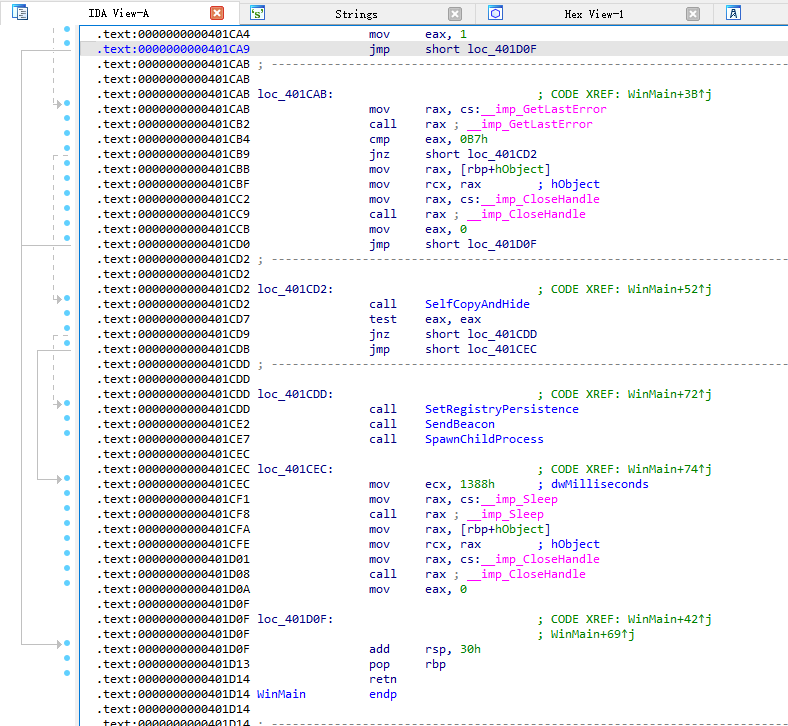
图:WinMain 文本视图 — 函数调用序列
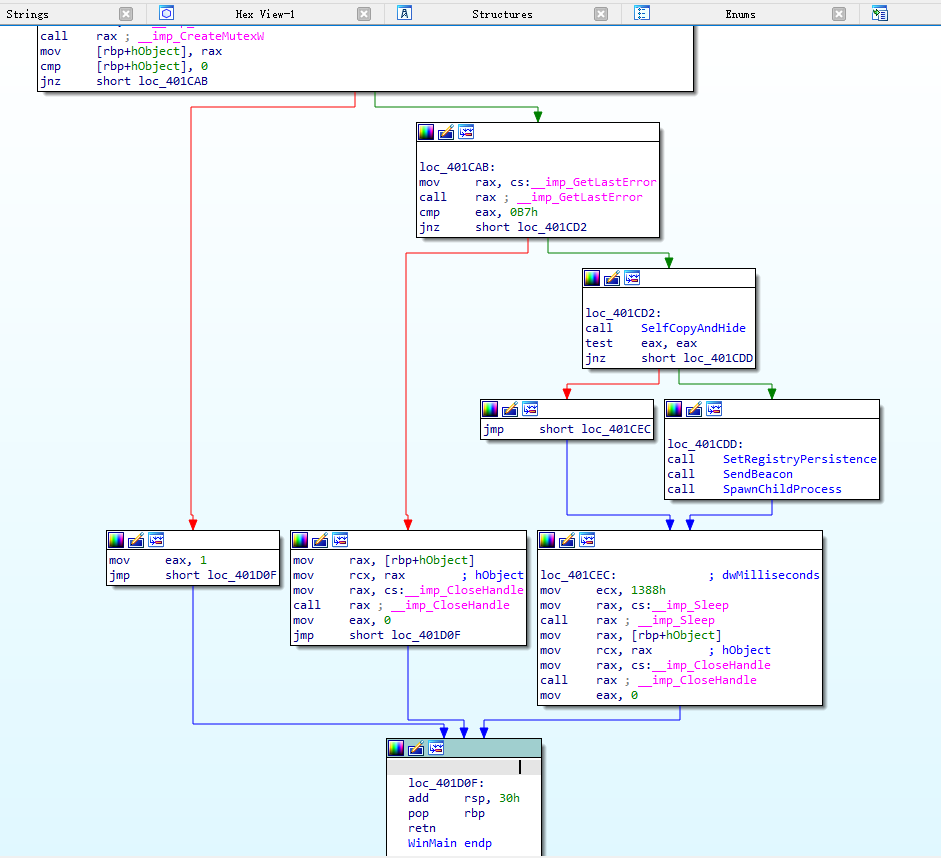
图:WinMain 图形视图 — 分支控制流
步骤 6:生成伪代码(F5)
📝操作说明
在 WinMain 函数视图中,按 F5 键将汇编代码反编译为类 C 伪代码。
- 遇到弹窗提示就点 Yes / OK,不要点 Cancel
- 双击被调用的函数名,可以进入子函数查看其定义细节
- 按 Esc 返回上一层函数
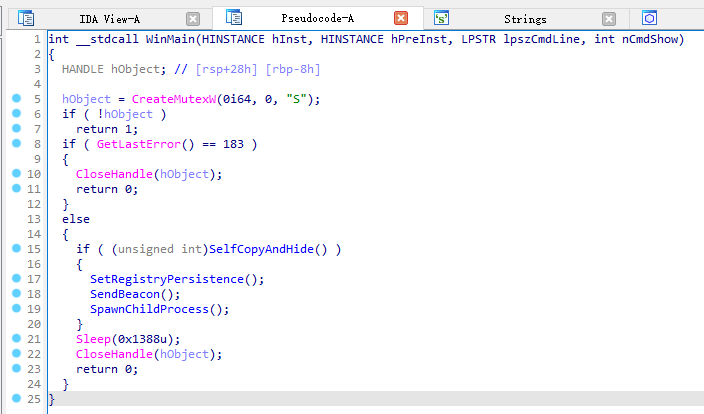
图:F5 生成的 WinMain 伪代码视图
伪代码虽不能直接编译,但能显著降低阅读门槛。重点关注:函数调用序列的顺序、条件判断(if/else)的逻辑分支、以及字符串参数中出现的路径和 URL。
步骤 7:逐个分析关键函数
🔬SelfCopyAndHide — 自我复制与隐藏
在 WinMain 伪代码中双击 SelfCopyAndHide 进入该函数,追踪以下调用链:
GetModuleFileNameW→ 获取当前程序自身的文件路径SHGetFolderPathW→ 获取系统特殊文件夹路径CopyFileW→ 将自身复制到目标路径SetFileAttributesW→ 设置复制后文件的属性为隐藏
目标复制路径:%APPDATA%\Microsoft\svchost.exe
🔑SetRegistryPersistence — 注册表持久化
追踪以下调用链:
RegOpenKeyExW→ 打开Software\Microsoft\Windows\CurrentVersion\RunRegSetValueExW→ 写入键值名WindowsService- 键值数据为复制后的隐藏文件路径 → 实现开机自启动
🌐SendBeacon — 单向 HTTP 信标
追踪以下调用链:
GetComputerNameW→ 获取本机计算机名WinHttpOpen→ 初始化 HTTP 会话WinHttpConnect→ 连接到c2-lab.internalWinHttpOpenRequest→ 构造 GET 请求(含主机名参数)WinHttpSendRequest→ 发送请求
注意此处没有 WinHttpReceiveResponse,印证了"只发送不接收"的设计——这是一个单向信标,只上报信息不等待指令。
⚙️SpawnChildProcess — 衍生子进程
追踪以下调用链:
GetTempPathW→ 获取临时目录路径GetEnvironmentVariableW("USERPROFILE")→ 获取用户目录- 构建命令字符串
CreateProcessW→ 执行cmd.exe /c "dir "%USERPROFILE%\Desktop" > "%TEMP%\desktop_info.txt""
效果:枚举用户桌面内容并输出到临时文件。
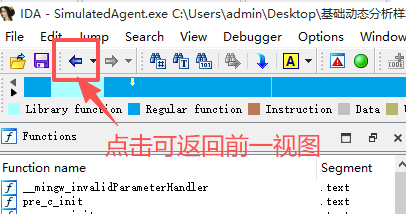
图:在视图上返回之前点击过的代码位置
步骤 8:查看函数调用关系图
🗺️操作说明
在 WinMain 函数视图中,点击菜单 View → Graphs → Xrefs from,查看 WinMain 函数的调用关系图。
调用关系图以图形化方式展示 WinMain 调用了哪些子函数,以及它们之间的层次关系,有助于建立程序的整体行为模型。
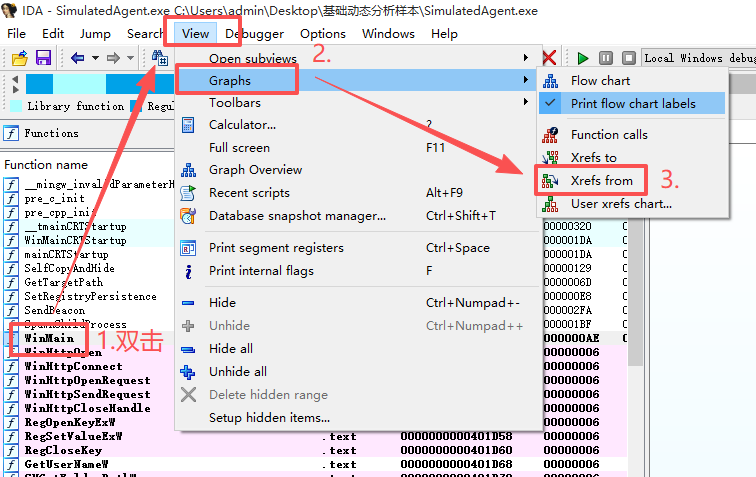
图:打开WinMain函数调用关系图
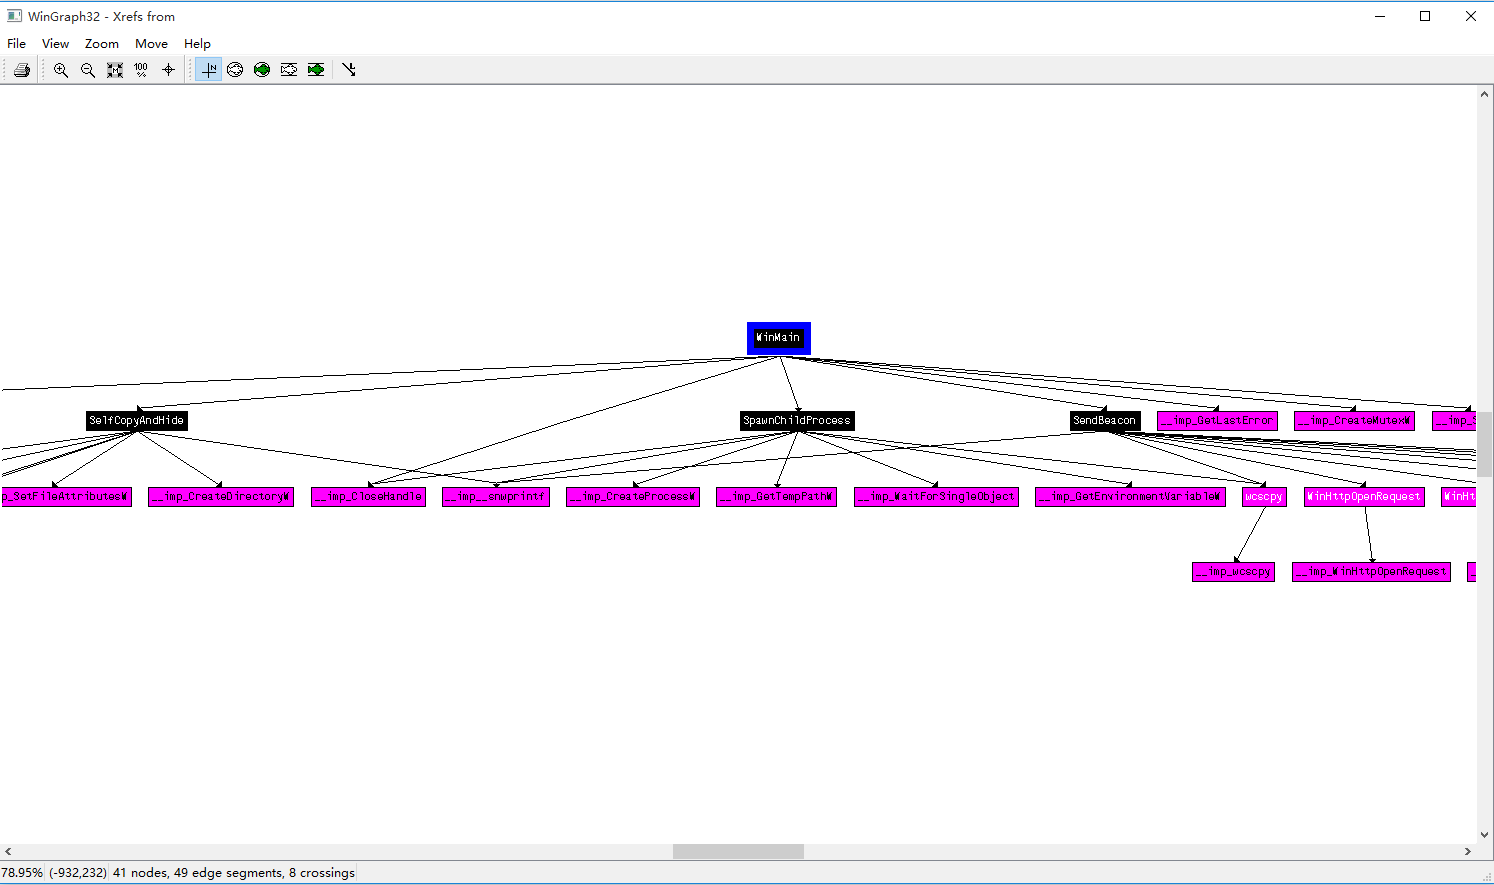
图:WinMain函数调用关系图
步骤 9:得出程序行为流程
🧠完整行为链
综合以上各步骤的分析结果,还原 simulatedagent.exe 的完整行为流程:
- 创建互斥体
SimAgent_Mutex(已存在则退出,确保同时只运行一个进程) - 自我复制到
%APPDATA%\Microsoft\svchost.exe(并设置隐藏属性) - 写入注册表 Run 键(
WindowsService),实现开机自启动 - 发送 HTTP GET 信标到
c2-lab.internal,上报本机信息 - 创建 cmd.exe 子进程,执行
dir命令输出桌面文件列表到临时文件 - 休眠 5 秒后退出
📊行为总结表
| 步骤 | 行为类别 | 关键技术 | 分析来源 |
|---|---|---|---|
| 1 | 防多开 | CreateMutexW | 字符串 + 导入表 |
| 2 | 文件操作 | CopyFileW + SetFileAttributesW | 导入表 + 字符串(svchost.exe) |
| 3 | 持久化 | RegOpenKeyExW + RegSetValueExW | 导入表 + 字符串(Run键) |
| 4 | 网络通信 | WinHttp* 系列 API | 导入表 + 字符串(c2-lab.internal) |
| 5 | 进程创建 | CreateProcessW | 导入表 + 字符串(dir命令) |
| 6 | 延时退出 | Sleep | 导入表 |
步骤 10:与动态基础分析结果对比
🔗动态 vs 静态:交叉验证
将本次 IDA 静态分析的结果逐一对齐到之前动态基础分析的观察结果:
📁文件行为
| 动态分析 (Procmon) | 静态分析 (IDA) |
|---|---|
| 观察到 CopyFileW 调用 | SelfCopyAndHide 函数 → 复制到 %APPDATA%\Microsoft\svchost.exe |
| 观察到 SetFileAttributesW(FILE_ATTRIBUTE_HIDDEN) | 确认隐藏属性设置逻辑 |
📝注册表行为
| 动态分析 (Procmon) | 静态分析 (IDA) |
|---|---|
| 观察到 Run 键写入 | SetRegistryPersistence → RegSetValueExW("WindowsService", 隐藏文件路径) |
🌐网络行为
| 动态分析 (FakeNet) | 静态分析 (IDA) |
|---|---|
| DNS 查询 c2-lab.internal | WinHttpConnect 硬编码该域名 |
| HTTP GET 请求(无响应接收) | 有 WinHttpSendRequest,无 WinHttpReceiveResponse |
⚙️进程行为
| 动态分析 (Procmon) | 静态分析 (IDA) |
|---|---|
| 观察到 cmd.exe 子进程创建 | SpawnChildProcess → CreateProcessW 执行 dir 命令 |
当动态观察到的每一个行为(文件、注册表、网络、进程)都能在静态反汇编代码中找到对应的 API 调用链和字符串证据时,说明分析完整且一致——这是确认分析质量的重要标准。